 Eater
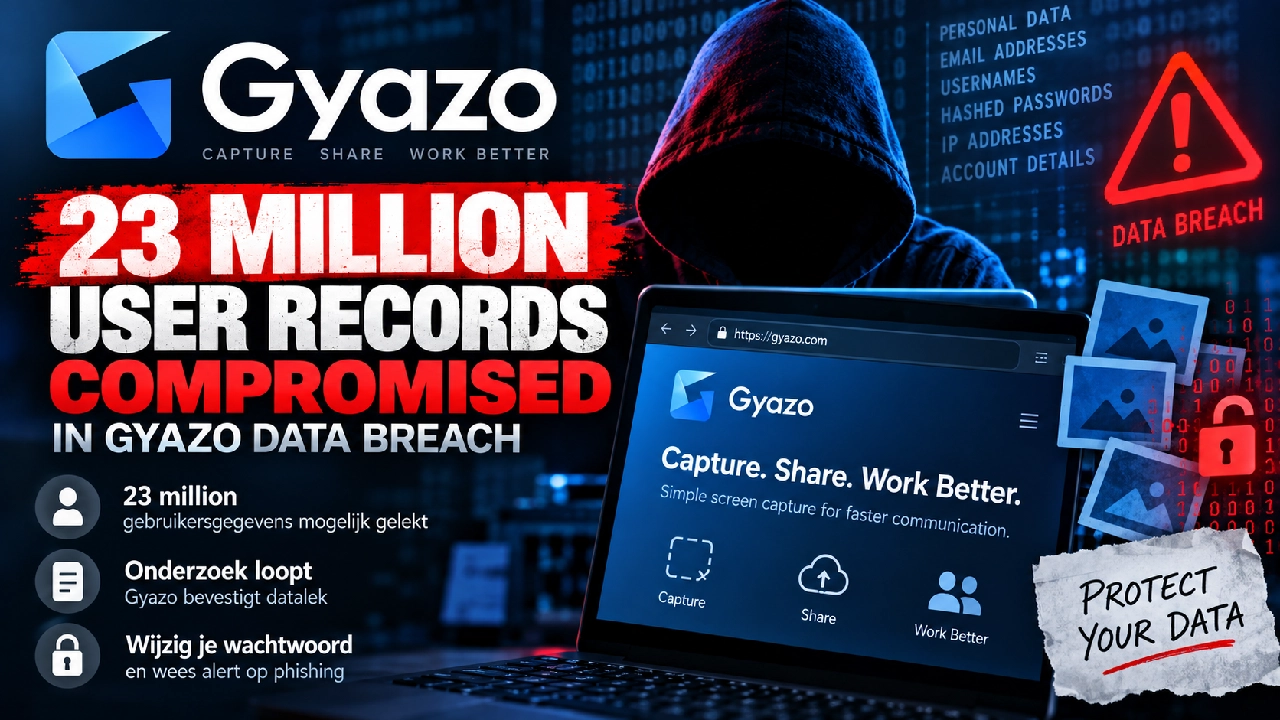
Het Japanse softwarebedrijf Helpfeel, de maker van Gyazo, heeft gebruikers geïnformeerd dat hackers toegang hebben gekregen tot gegevens van het platform. Volgens het bedrijf maakte de aanvaller misbruik van een kwetsbaarheid in de server voor het uploaden van afbeeldingen, waardoor onbevoegde toegang mogelijk werd.
Gyazo is een veelgebruikte app voor meerdere platformen waarmee gebruikers eenvoudig screenshots, GIF’s en korte schermopnames kunnen maken en daar direct een deelbare link van kunnen genereren. Dankzij die eenvoudige werkwijze wordt de dienst wereldwijd veel gebruikt door zowel gewone gebruikers als professionals.
Helpfeel meldde deze week dat het recent ongeautoriseerde toegang tot de Gyazo-servers had ontdekt. Op 11 september wist een hacker via een fout in de image-uploadserver kwaadaardige opdrachten uit te voeren. De indringer werd de dag erna verwijderd, maar had toen al toegang gekregen tot een database met ongeveer 23,6 miljoen gebruikersrecords.
De gelekte informatie bevat onder meer namen, e-mailadressen, gehashte wachtwoorden, gebruikers-ID’s, apparaat-ID’s, X-integratietokens, profielgegevens, gebruiksstatistieken en facturatie-informatie. Volgens Helpfeel zijn betaalkaartgegevens niet in handen van de aanvaller gekomen.
In een verklaring benadrukte het bedrijf dat de ongeveer 23,62 miljoen getroffen records ook gegevens bevatten van anonieme accounts zonder geregistreerd e-mailadres of vergelijkbare informatie. Helpfeel onderzoekt nog altijd hoeveel individuele personen daadwerkelijk getroffen zijn en hoeveel persoonlijke gegevens zonder toestemming zijn ingezien.
Naast de gebruikersgegevens kreeg de aanvaller ook toegang tot ongeveer 490 miljoen records met metadata van afbeeldingen. Die metadata kan informatie bevatten waarmee kwaadwillenden de URL’s van door gebruikers geüploade afbeeldingen kunnen achterhalen en openen. Ook een lijst met privéafbeeldingen is buitgemaakt, al heeft het bedrijf nog niet bekendgemaakt om hoeveel bestanden het precies gaat.
Door de omvang van het datalek en de gevoeligheid van de betrokken gegevens roept het incident opnieuw vragen op over de beveiliging van online diensten waarbij gebruikers persoonlijke informatie en beeldmateriaal opslaan. Gebruikers van Gyazo worden daarom opgeroepen alert te blijven op mogelijke misbruikpogingen, zoals verdachte e-mails of inlogverzoeken.
 Girev
 TeJu