 Eater
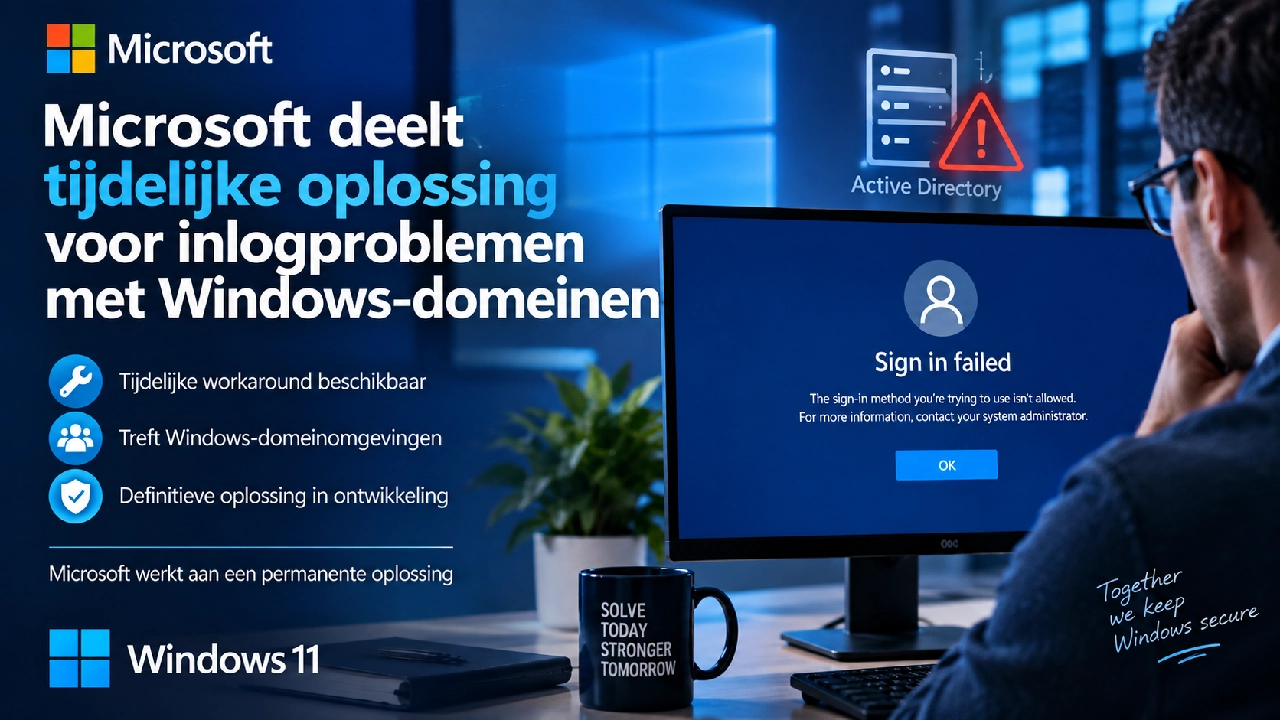
Microsoft heeft woensdag een tijdelijke oplossing gedeeld voor een bekend probleem waardoor Windows 11-gebruikers zich na het installeren van de beveiligingsupdates van september 2026 niet meer kunnen aanmelden met geldige domeinreferenties.
Volgens meldingen van gebruikers en IT-beheerders op Microsofts Q&A-forums, Reddit en andere online platforms, verbreekt deze fout op sommige zakelijke systemen de vertrouwensrelatie met het domein. Daardoor zien getroffen gebruikers meldingen over domeinvertrouwen en inloggegevens, ook al zijn hun gebruikersnaam of wachtwoord gewoon correct.
Beheerders die het probleem onderzochten, koppelen de storingen aan het Windows-beveiligingsmechanisme Machine Identity Isolation. Dit mechanisme wordt in de handhavingsmodus gezet na installatie van deze maandelijkse updates: KB5124008 voor Windows 11 24H2/25H2 of KB5124012 voor Windows 11 26H1.
Microsoft waarschuwt in de documentatie ook dat het inschakelen van Machine Identity Isolation in handhavingsmodus en het daarna weer uitschakelen de domeinauthenticatie breekt. In dat geval moet het apparaat eerst uit het domein worden verwijderd en daarna opnieuw aan het Windows-domein worden gekoppeld.
Woensdag bevestigde Microsoft dat deze authenticatieproblemen worden veroorzaakt door de beveiligingsupdates van september 2026, die Machine Identity Isolation inschakelen en zo leiden tot fouten in domeinvertrouwen en aanmeldproblemen met geldige domeinreferenties.
“Hoewel de update Machine Identity Isolation enforcement niet rechtstreeks inschakelt, zorgt de update er wel voor dat Windows bestaande of via beleid geconfigureerde instellingen gaat respecteren die Machine Identity Isolation enforcement hebben ingeschakeld,” liet het bedrijf weten in een update op het release health dashboard.
“Deze functie wordt echter alleen ondersteund in omgevingen die zijn verbonden met domeincontrollers die draaien op een Windows Server 2025 Domain Functional Level (DFL) of hoger. Buiten die omgevingen moet de functie worden uitgeschakeld.”
Volgens Microsoft moeten beheerders Machine Identity Isolation uitschakelen op alle apparaten die deze functie eerder hadden geconfigureerd, maar die niet zijn verbonden met Windows Server 2025-domeincontrollers.
Tijdelijke oplossing beschikbaar
Microsoft werkt nog aan een definitieve oplossing door in een toekomstige Windows-update tijdelijk te voorkomen dat Machine Identity Isolation in handhavingsmodus wordt gezet. Intussen heeft het bedrijf een tijdelijke oplossing gedeeld waarmee getroffen klanten deze inlogproblemen kunnen omzeilen.
Daarvoor moet Machine Identity Isolation worden uitgeschakeld via dezelfde beheermethode waarmee het eerder is ingeschakeld. Als de functie bijvoorbeeld via Intune is geactiveerd, moet deze ook via Intune worden uitgeschakeld. Is dat via groepsbeleid gebeurd, dan moet het via groepsbeleid worden teruggedraaid.
Als Machine Identity Isolation rechtstreeks via het Windows-register is ingeschakeld, kunnen beheerders de volgende stappen uitvoeren:
1. On a Windows 11 (version 24H2 or 25H2) device, locate the following registry paths:
    HKLM\SYSTEM\CurrentControlSet\Control\Lsa\MachineIdentityIsolation
    HKLM\SOFTWARE\Policies\Microsoft\Windows\DeviceGuard\MachineIdentityIsolation

2. For either of these registry keys, if the value for MachineIdentityIsolation = 2    2, then set MachineIdentityIsolation = 0.

3. After you disable Machine Identity Isolation, restart the device.

4. Then reset the secure channel using the following command:
    'Test-ComputerSecureChannel -Repair -Credential (Get-Credential)'
Afgelopen maandag bracht Microsoft ook buiten de normale updatecyclus om Windows-updates uit om fouten in Remote Desktop Services, problemen met Hyper-V en USB-audioproblemen op te lossen die door de beveiligingsupdates van deze maand waren veroorzaakt.
Deze noodupdates hebben echter niet alle audioproblemen opgelost die door de updates van september 2026 zijn geïntroduceerd. Het bedrijf werkt nog steeds aan een oplossing voor de resterende problemen.
 Blackwell