 Eater
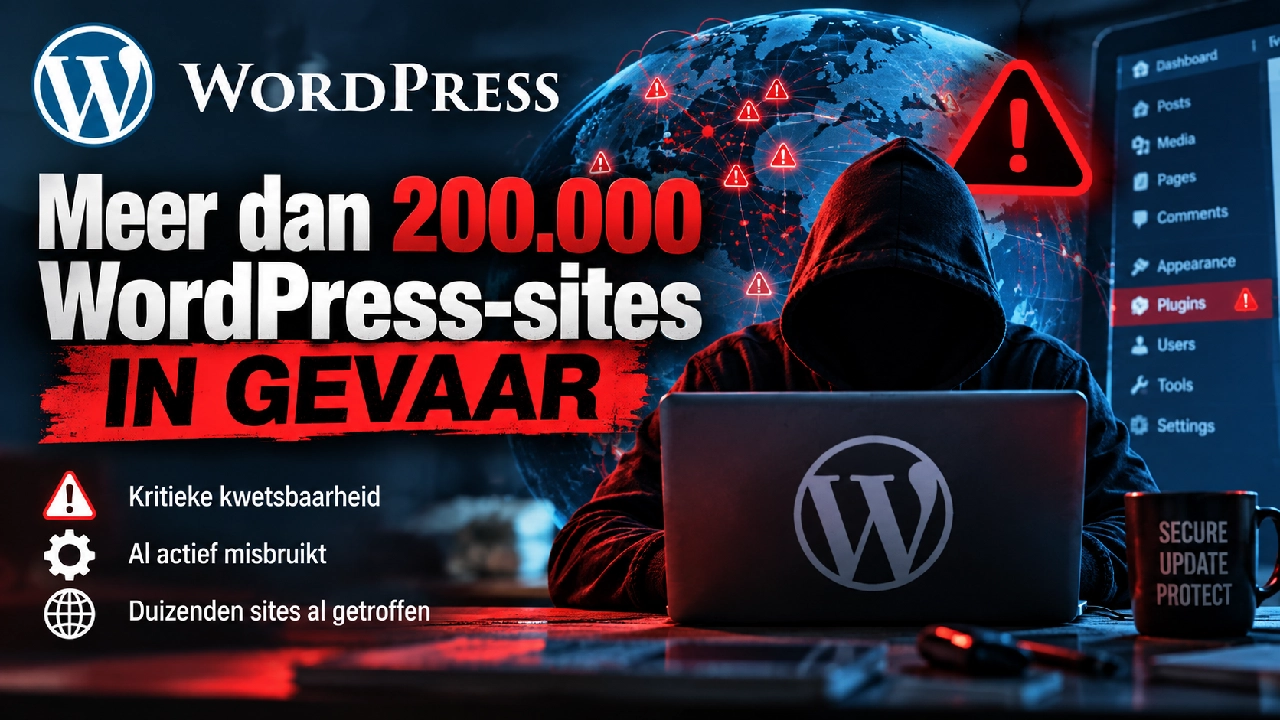
Meer dan 200.000 WordPress-websites lopen mogelijk risico op overname via twee kritieke kwetsbaarheden in de plugin The Events Calendar.
Deze zeer populaire plugin, met meer dan 600.000 actieve installaties, stelt beheerders in staat om eenvoudig een evenementenagenda op hun website te maken en te beheren.
Alle plug-inversies vóór 6.17.3.1 zijn getroffen door twee code-injectiefouten die kunnen leiden tot remote code execution (RCE), waardoor aanvallers websites kunnen overnemen, legt het beveiligingsbedrijf Defiant uit.
De eerste beveiligingsfout, geregistreerd als CVE-2026-78159 met een CVSS-score van 9,8, wordt omschreven als een onbevoegde code-injectie die ontstaat door onvoldoende validatie.
Onder bepaalde omstandigheden kan een aanvaller een payload in de vorm van een gewone array injecteren, waarmee controles worden omzeild en code wordt uitgevoerd tijdens de verwerking van HTML voor een enkel evenement, inclusief het reactieveld.
StellarWP, de ontwikkelaar van The Events Calendar, heeft deze kwetsbaarheid op 25 augustus gepatcht in versie 6.17.3.1 van de plugin.
De tweede kwetsbaarheid, geregistreerd als CVE-2026-78006 met eveneens een CVSS-score van 9,8, betreft een onbevoegde PHP object injection-kwetsbaarheid. Deze kan worden misbruikt als reacties op evenementen zijn ingeschakeld en zichtbaar zijn.
De beveiligingsfout ontstaat omdat onvoldoende beveiliging in een pluginfunctie kan worden omzeild door een reageerder zonder authenticatie of goedkeuring. De geïnjecteerde code wordt namelijk al aan de kwetsbare functie doorgegeven voordat moderatie plaatsvindt.
StellarWP heeft deze tweede fout verholpen in versie 6.17.4.1 van The Events Calendar, die op 10 september is uitgebracht.
Hoewel de twee zwakke plekken afzonderlijke aanvalsketens vormen, leiden beide tot RCE en tot volledige compromittering van de WordPress-installatie, aldus Defiant.
Uit WordPress-gegevens blijkt dat ongeveer 240.000 websites The Events Calendar-versies ouder dan 6.17 gebruiken. Dat betekent dat zij door beide kwetsbaarheden kunnen worden getroffen.
Tussen 10 en 14 september is de plugin iets meer dan 300.000 keer gedownload, wat erop wijst dat ongeveer de helft van de installaties mogelijk nog altijd kwetsbaar is voor CVE-2026-78006.
Het is niet duidelijk hoeveel WordPress-sites daadwerkelijk kwetsbaar zijn, omdat misbruik van beide kritieke fouten vereist dat reacties in de plugin zijn ingeschakeld.
 Girev
 TeJu