 Eater
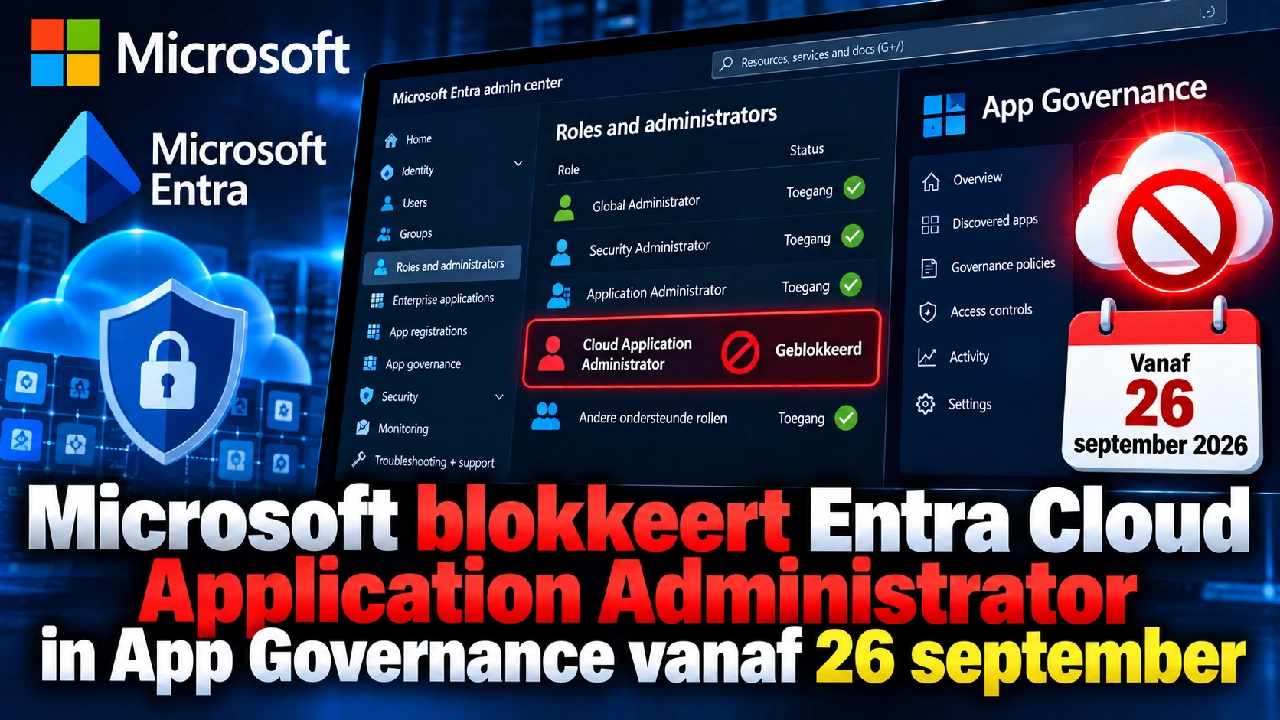
Microsoft verwijdert op 26 september 2026 de toegang van Microsoft Entra Cloud Application Administrator tot App Governance in Microsoft Defender for Cloud Apps, wanneer Unified Role-Based Access Control is ingeschakeld. Beheerders met alleen deze rol moeten vóór 25 september een andere ondersteunde rol krijgen. Doen zij dat niet, dan verliezen zij de volgende dag toegang tot App Governance.
Deze wijziging staat in Microsoft 365 Message Center-item MC1462464 en werd eerder gemeld door Neowin. De maatregel geldt wereldwijd voor organisaties die App Governance gebruiken in Defender for Cloud Apps én Defender unified RBAC, ook wel URBAC genoemd. De Cloud Application Administrator-rol blijft wel bestaan binnen Microsoft Entra en behoudt de mogelijkheid om app-registraties en enterprise-applicaties te beheren. Alleen de toegang tot het onderdeel App Governance in het Defender-portaal verdwijnt onder URBAC.
Voor beveiligingsteams is vooral het risico groot dat dit ongemerkt tot problemen leidt. Een beheerder kan op papier nog steeds een relevante applicatiebeheerrol hebben, maar na de deadline geen risicovolle OAuth-applicaties meer onderzoeken, geen App Governance-waarschuwingen meer bekijken en geen toegestane herstelacties meer uitvoeren.
26 september is de handhavingsdatum
MC1462464 noemt 25 september 2026 als uiterste datum om de controle uit te voeren en 26 september als de dag waarop de nieuwe toegangsregel ingaat. Microsoft spreekt over een uitrol die eind september begint, maar voor organisaties is de handhavingsdatum belangrijk genoeg om 26 september als harde overgangsdatum te zien.
Dat is extra relevant omdat Entra-beheerdersrollen in veel tenants worden beheerd via Privileged Identity Management, toegangspakketten, goedkeuringsstromen of groepstoewijzingen. Een team dat op 25 september vaststelt wie geraakt wordt, kan alsnog moeten wachten op rolactivatie of een goedkeuring op het moment dat de toegang al verdwijnt.
Volgens Microsoft geldt de wijziging alleen voor beheerders die uitsluitend de rol Cloud Application Administrator hebben. Iemand met daarnaast nog een ondersteunde Entra-rol behoudt gewoon toegang tot App Governance, afhankelijk van de rechten van die rol. De juiste aanpak is dus een controle van de roltoewijzingen, niet de aanname dat iedere Cloud Application Administrator vervangen moet worden.
App Governance is waar OAuth-risico’s zichtbaar worden
App Governance in Defender for Cloud Apps helpt bij het opsporen en afhandelen van OAuth-ingeschakelde applicaties die zijn gekoppeld aan Microsoft 365, Google Workspace en Salesforce. De functie laat zien welke applicaties toegang hebben tot organisatiegegevens, welke machtigingen zij gebruiken, welke activiteit zij veroorzaken en welke waarschuwingen afwijkend of risicovol gedrag kunnen signaleren.
Daardoor is verlies van toegang meer dan een gemiste knop in een portal. Het kan invloed hebben op de reactie op een te ruim geautoriseerde externe applicatie, een verdachte toestemmingsverlening of een OAuth-app met ongebruikelijke gegevenstoegang. Een team kan nog wel Entra-toegang hebben om de applicatie zelf te beheren, maar tegelijk de vaste Defender-werkwijze verliezen om risico’s te ontdekken en te onderzoeken.
Microsoft maakt in de documentatie ook duidelijk dat App Governance niet volledig onder Defender unified RBAC valt. De meeste App Governance-functies blijven afhankelijk van Microsoft Entra-rollen. In advanced hunting geldt wel dat unified RBAC toegang geeft tot de OAuthAppInfo-tabel, maar dat is slechts een beperkt onderdeel van de totale ervaring.
In de praktijk betekent dit dat een Defender-custom rol alleen waarschijnlijk niet genoeg is om de portaltoegang van een getroffen Cloud Application Administrator te herstellen. De oplossing moet komen uit een van de Microsoft Entra-rollen die in de melding worden genoemd.
Microsoft noemt meerdere vervangers, maar ze zijn niet gelijk
De ondersteunde alternatieven zijn onder meer Security Administrator, Compliance Administrator, Compliance Data Administrator, Security Operator, Security Reader, Application Administrator en Global Reader. Deze rollen verschillen duidelijk in bevoegdheid en doel. Ze zijn dus niet zomaar onderling uitwisselbaar.
Voor iemand die App Governance alleen moet inzien, kan Security Reader of Global Reader geschikter zijn dan een beheerdersrol. Security Administrator geeft juist volledige toegang en kan beleid, instellingen, governance-acties en beheerders beheren. Security Operator zit daar vaak tussenin, terwijl compliance-rollen alleen passend zijn als zij aansluiten op de daadwerkelijke taak van het team.
De meest logische vervanger voor Cloud Application Administrator lijkt Application Administrator. Maar ook die rol vraagt om extra controle. Microsoft Entra beschrijft deze rol als een bevoegde rol waarmee enterprise-applicaties, app-registraties en Application Proxy-instellingen kunnen worden beheerd. Ook kan deze rol applicatiegegevens beheren en toestemming geven voor veel machtigingen.
Cloud Application Administrator heeft vrijwel dezelfde mogelijkheden, behalve voor Application Proxy. Een overstap naar Application Administrator kan App Governance-toegang herstellen, maar verlaagt de bestaande bevoegdheden nauwelijks. Sterker nog, die rol voegt Application Proxy-beheer toe. Organisaties moeten die keuze daarom alleen maken als de beheerder echt tenant-breed applicatiebeheer nodig heeft.
URBAC maakt dit een bredere aandachtspunt
De rechten van Defender for Cloud Apps zijn wereldwijd geïntegreerd met Microsoft Defender unified RBAC. Bovendien begon Microsoft in augustus 2026 automatisch unified RBAC in te schakelen voor nieuwe klanten van Defender for Cloud Apps. Daardoor raakt deze wijziging niet alleen een kleine groep, maar ook gewone Microsoft 365-beveiligingsteams.
Dat komt door het tweelaagse toegangsmodel. Defender-rollen bepalen toegang tot veel onderdelen van het Defender-portaal en advanced hunting, maar Entra-rollen blijven beslissend voor App Governance. Daardoor kan een gebruiker in Entra goed lijken te zijn ingericht, terwijl die toch geen toegang meer heeft tot App Governance zodra URBAC actief is.
Microsoft noemt niet hoeveel tenants of beheerders hierdoor worden geraakt. Ook is niet duidelijk of het Defender-portaal vóór de handhaving een aparte waarschuwing toont. Organisaties moeten daarom zelf nagaan welke accounts uitsluitend afhankelijk zijn van Cloud Application Administrator.
Wat beheerders nu moeten doen
Beheerders moeten in Microsoft Entra ID nagaan wie de rol Cloud Application Administrator heeft, zowel direct als via groepen met roltoewijzing en Privileged Identity Management. De rol heeft sjabloon-ID 4ba39ca4-527c-499a-b93d-d9b492c50246, wat handig is voor controle via Microsoft Graph of PowerShell.
Daarna moet per gebruiker worden bekeken of die persoon App Governance gebruikt en of er al een andere ondersteunde rol aanwezig is. Beperk de controle niet tot vaste gebruikersaccounts. Ook noodaccounts, gastaccounts van serviceproviders, automatiseringsidentiteiten en PIM-geschikte toewijzingen kunnen problemen geven.
Een goede aanpak is:
- controleer alle Cloud Application Administrator-toewijzingen;
- bepaal welke personen geen andere ondersteunde App Governance-rol hebben;
- koppel elke gebruiker aan de echte taak: lezen, melden, beleid beheren of bredere administratie;
- wijs de minst bevoegde rol toe die nodig is;
- test of toegang tot App Governance, waarschuwingen, beleid en herstelacties echt werkt;
- leg de uitkomst vast in het toegangsreview-dossier.
Testen is belangrijk. Alleen zien dat een portal opent, betekent nog niet dat iemand ook echt de juiste acties kan uitvoeren tijdens een incident. Teams moeten daarom de volledige workflow controleren: een OAuth-app vinden, machtigingen en activiteit bekijken, waarschuwingen openen en de juiste actie uitvoeren.
Conclusie
Microsoft noemt deze wijziging een aanpassing aan het standaardrolmodel binnen Defender. In de praktijk haalt het vooral een handig toegangspad weg voor organisaties die Cloud Application Administrator gebruikten zonder bredere beveiligingsrechten toe te kennen.
Op 26 september 2026 zal een beheerder met alleen Cloud Application Administrator en URBAC in Defender for Cloud Apps geen toegang meer hebben tot App Governance. Organisaties doen er goed aan dit nu al te controleren, zodat er op tijd een passende vervangende rol is toegewezen.