 Eater
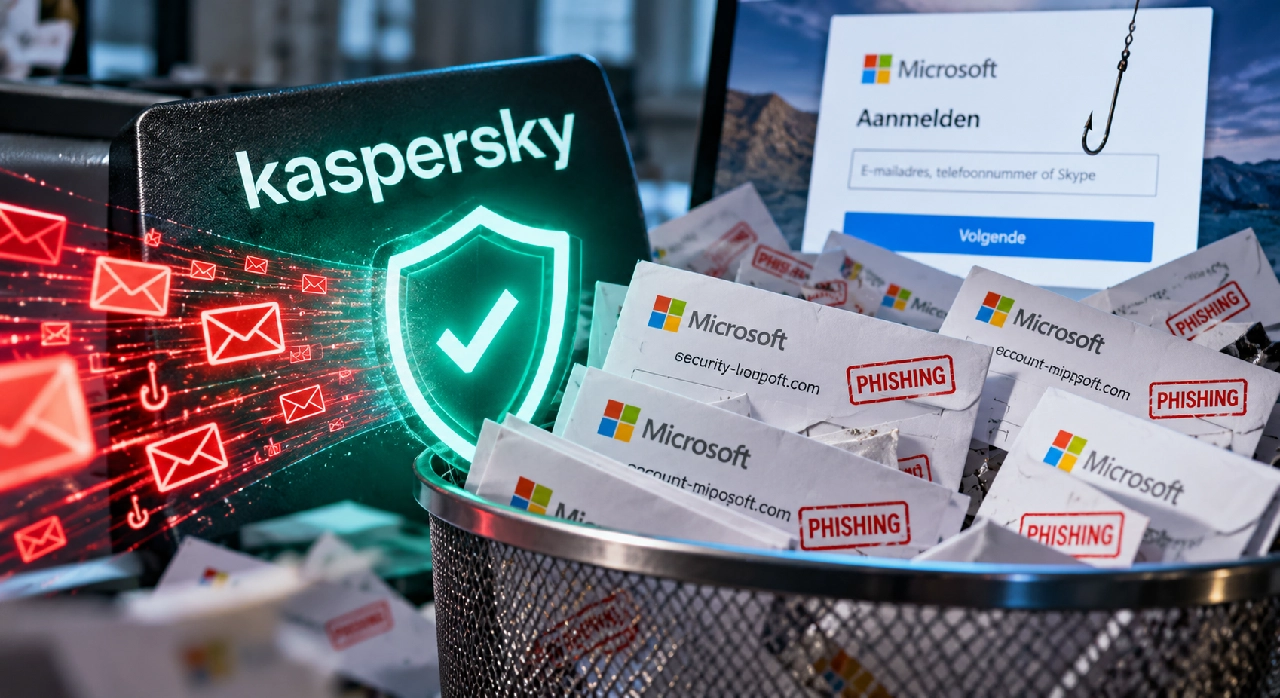
Kaspersky heeft tussen 1 augustus en 18 september meer dan 31.000 nepmails tegengehouden. In die mails gebruikten criminelen echte Microsoft-links om mensen te misleiden.
Volgens het beveiligingsbedrijf lijken de berichten echt, omdat de aanvallers niet zomaar een nepafzender gebruiken. Ze maken juist gebruik van systemen van Microsoft zelf. Daardoor zijn de mails moeilijker te herkennen als oplichting. Eerder dit jaar zag Kaspersky al een vergelijkbare aanval. Toen gebruikten criminelen dezelfde methode. Nu doen ze alsof het officiële Microsoft-berichten zijn. Ze vragen mensen om hun gegevens bij te werken of documenten te ondertekenen.
Hoe de truc werkt
De criminelen maken eerst een Microsoft-account aan en loggen in op Microsoft Entra, het beheercentrum van Microsoft. Daar registreren ze een nieuwe app. Bij zo’n app kun je een doorstuuradres invullen: het webadres waar iemand na het inloggen naartoe wordt gestuurd. De criminelen zetten daar hun eigen website neer.
Daarna sturen ze mails met echte Microsoft-links. Als iemand op zo’n link klikt, komt die persoon op een website terecht die gegevens probeert te stelen of malware probeert te verspreiden.
Neptekst in echte Microsoft-mails
Kaspersky ontdekte nog een andere truc. De criminelen kunnen ook eigen tekst laten verschijnen in echte Microsoft-meldingen. Waarschijnlijk gebruiken ze daarvoor een goedkope licentie of een proefaccount.
Ze maken eerst een nepbericht aan en zetten daarna verzonnen accounts in Microsoft. Met zo’n nepaccount loggen ze in op Microsoft My Account. Daar voegen ze het echte e-mailadres van het slachtoffer toe als hersteladres. Dat is het adres waarop Microsoft normaal berichten stuurt over wachtwoordherstel.
Het slachtoffer krijgt daarna een echte Microsoft-mail met een verificatiecode. In die mail staat ook de tekst die de criminelen hebben ingevoerd.
Waarom dit gevaarlijk is
Volgens Kaspersky is deze aanpak gevaarlijk, omdat de e-mails echt lijken. Mensen letten vaak op een verkeerd e-mailadres of een rare opmaak, maar die signalen zijn hier moeilijker te zien.
Kaspersky adviseert daarom goede beveiligingssoftware te gebruiken die phishing herkent. Voor bedrijven noemt het Security for Mail Server. Voor particulieren raadt het Kaspersky Premium aan.
 Blackwell