 Eater
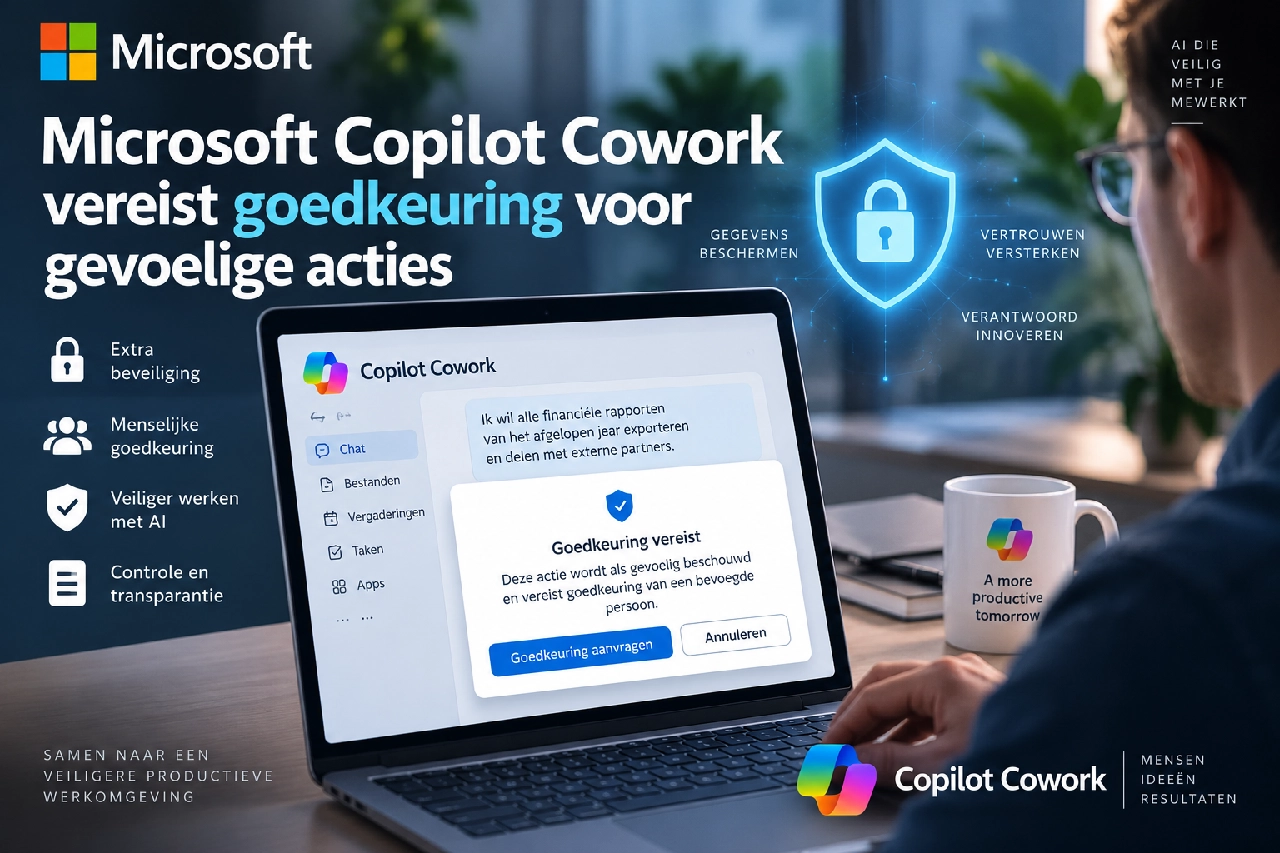
Microsoft Copilot Cowork vraagt gebruikers voortaan expliciet om goedkeuring voordat een AI-agent een bericht verstuurt, een accountinstelling wijzigt, gegevens naar een website indient of een aankoopgerelateerde stap uitvoert. Dat is een verstandige beveiliging voor een agent die kan werken in Outlook, Teams, OneDrive, SharePoint, agenda’s, documenten en browsertaken. Tegelijk maken de nieuwe, prominente waarschuwingen iets ongemakkelijks duidelijk: Microsoft legt de uiteindelijke verantwoordelijkheid voor de acties van de agent bij de persoon die op ‘Goedkeuren’ klikt.
Neowin wees op de waarschuwende formulering in nieuw gepubliceerde Microsoft-ondersteuningsdocumentatie voor Copilot Cowork, op 16 september. In de eigen richtlijnen staat dat de dienst fouten kan maken, opdrachten verkeerd kan interpreteren en gemanipuleerd kan worden door schadelijke, verborgen instructies. Microsoft raadt gebruikers daarom aan de resultaten goed te controleren, vooral bij taken met betalingen, persoonlijke gegevens, communicatie, bestanden en accountwijzigingen.
Die waarschuwing is veel concreter dan de gebruikelijke melding dat “AI onnauwkeurig kan zijn”. Cowork is namelijk bedoeld om meerstapswerk uit te voeren, en niet alleen om een antwoord te schrijven dat een gebruiker nog moet kopiëren en plakken. Volgens Microsoft kan Copilot Cowork e-mails verzenden, vergaderingen plannen, Office-documenten maken, berichten in Teams plaatsen, bronnen binnen een organisatie doorzoeken, cloudbestanden beheren en geplande prompts uitvoeren. Hoe groter het aantal mogelijke acties, hoe minder nuttig een algemene nauwkeurigheidswaarschuwing wordt — en hoe belangrijker elk afzonderlijk goedkeuringsmoment is.
Goedkeuringsvensters vormen de controlelaag
Microsoft legt op de nieuwe ondersteuningspagina “Take control of Microsoft Copilot Cowork actions before they run” uit hoe die beveiliging in de praktijk werkt. Voordat Cowork bepaalde acties uitvoert, toont het een voorbeeld en een actieknop, zoals Versturen, Plaatsen of Maken. De gebruiker kan die stap goedkeuren of annuleren.
De pagina vermeldt ook dat een sessie kan worden gepauzeerd terwijl Cowork bezig is, en daarna kan worden hervat of volledig geannuleerd. Daardoor kunnen gebruikers een taak stopzetten zodra blijkt dat de agent de opdracht verkeerd interpreteert, in plaats van te moeten wachten tot een mogelijk langdurige workflow de volgende controlepunt bereikt.
Microsoft noemt verschillende categorieën waarvoor goedkeuring nodig kan zijn of waarvoor de controle teruggaat naar de gebruiker:
- Geldtransacties, waaronder aankopen en betaalindieningen, vereisen ingrijpen van de gebruiker.
- Het indienen van namen, adressen, telefoonnummers of andere persoonlijke gegevens op externe websites vereist expliciete goedkeuring.
- Acties die gevolgen hebben voor andere mensen, zoals e-mails en berichten, vragen om controle door de gebruiker.
- Accountwijzigingen, waaronder aanpassingen in cloudopslag, opzeggingen van abonnementen en wijzigingen in accountinstellingen, kunnen een controlemoment activeren.
- Indienen van gegevens met betrekking tot gezondheid, overheid of beveiliging worden als gevoelige acties behandeld.
Belangrijk is dat Microsoft duidelijk maakt dat Cowork niet alleen om goedkeuring kan vragen, maar ook de controle terug kan geven wanneer een website geautomatiseerde interactie weigert, een extra aanmeldstap vraagt of handmatige invoer vereist. Goedkeuring is dus geen algemene toestemming voor de hele opdracht, maar een stap-voor-stapmechanisme met technische en beleidsmatige grenzen.
Voor beheerders is dat de juiste aanpak. Een oorspronkelijke opdracht van een gebruiker is geen bewijs dat elke vervolgstap gepast is. Een instructie als “ruim mijn inbox op en verplaats conflicten in mijn agenda” kan uitmonden in e-mailverwijderingen, agenda-aanpassingen, reacties aan anderen en wijzigingen op basis van afgeleide prioriteiten. Het goedkeuringsvenster is het moment waarop de medewerker moet bevestigen dat Cowork de juiste ontvangers, inhoud, accounts en gevolgen heeft geïdentificeerd.
De waarschuwing gaat over prompt injection, maar het risico blijft bestaan
In de documentatie staat dat Copilot misleid kan worden door “schadelijke verborgen instructies”. Daarmee doelt Microsoft direct op prompt injection: niet-vertrouwde inhoud — zoals een e-mail, document, webpagina, bijlage of andere gegevensbron — bevat instructies die bedoeld zijn om de AI-agent te manipuleren.
Dat risico is extra relevant bij een agentisch product. Een gewone chatbot kan worden misleid tot een slecht antwoord. Een werkagent die materiaal kan lezen en vervolgens kan handelen binnen Microsoft 365, kan een verkeerde interpretatie omzetten in een verzonden bericht, aangepast bestand, agenda-afspraak of mislukte browsertactie.
Microsoft probeert dat risico te beperken door voor gevoelige acties goedkeuring te vragen. Maar die bescherming werkt alleen als de gebruiker in het voorbeeld een verkeerde actie herkent. De waarschuwing legt daarom een actieve controletaak bij de persoon achter het toetsenbord: controleer ontvangers, inhoud en parameters, en beschouw een goedkeuringsvenster niet als een routinematige onderbreking.
Er is nog een beperking om rekening mee te houden. Volgens de documentatie kunnen gebruikers toestaan dat vergelijkbare acties binnen dezelfde conversatie niet telkens opnieuw om goedkeuring vragen. Dat vermindert de wrijving bij legitiem repetitief werk, maar ook het aantal momenten waarop een gebruiker kan zien dat de agent afdwaalt van de bedoeling. Organisaties doen er verstandig aan voorzichtig te zijn met het adviseren van die gemakoptie, zeker bij communicatie, dossiers of extern gerichte werkzaamheden.
De ondersteuningsinformatie zegt niet dat elk risicovol gevolg automatisch wordt tegengehouden. Er staat alleen dat Cowork goedkeuring vraagt of de controle teruggeeft bij bepaalde acties. Dat is een belangrijk verschil. Beheerders moeten die goedkeuringslaag zien als een menselijke controlemethode, niet als bewijs dat de voorgaande redenering, opgehaalde data of geplande volgorde van acties correct is.
Cowork is algemeen beschikbaar voor werk, persoonlijke versie nog in preview
Een punt dat in alarmerende berichtgeving gemakkelijk onderbelicht raakt, is de productstatus. Microsoft kondigde in juni 2026 aan dat Copilot Cowork algemeen beschikbaar is voor werk- en schoolaccounts. In het huidige Microsoft Learn-overzicht staat dat Cowork voor werk of school algemeen beschikbaar is, terwijl Cowork voor persoonlijke Microsoft-accounts nog in preview is.
Dat verschil is belangrijk, omdat de documentatie voor persoonlijke accounts zowel de opvallende AI-waarschuwing als een aparte previewmelding bevat. Microsoft stelt dat informatie over previewproducten sterk kan veranderen vóór de definitieve release en zonder garanties wordt geleverd. Een particuliere gebruiker die met Cowork experimenteert, moet de interface dus niet zien als een enterprise-niveau servicebelofte, alleen omdat de vergelijkbare werkversie algemeen beschikbaar is.
Voor zakelijke gebruikers is toegang bovendien niet automatisch geregeld zodra een organisatie Microsoft 365 heeft. Volgens de installatie-informatie moet er een actieve Microsoft 365 Copilot-licentie zijn, moet Cowork beschikbaar zijn in de tenant en moet gebruiksgebonden facturering zijn ingeschakeld. De ingebouwde App-skill is daarnaast beperkt tot leden van Microsofts Frontier-programma.
Het product heeft ook geen onbeperkte toegang tot een werkstation. In de FAQ staat dat Cowork geen lokaal opgeslagen bestanden op een apparaat kan openen of bewerken; het werkt met bestanden in OneDrive en SharePoint. Ook kan het geen bestanden of mappen in OneDrive of SharePoint verwijderen, geen versleutelde bestanden lezen en geen bijlagen groter dan 200 MB openen. Die grenzen verkleinen enkele voor de hand liggende rampscenario’s, maar sluiten ongewenste wijzigingen aan cloudinhoud die de gebruiker al mocht aanpassen niet uit.
De financiële controle moet net zo zorgvuldig zijn als de actiekontrole
Neowin noemt Cowork duur, en daar zit een basis in het factureringsmodel. Maar dat vraagt wel om nuancering. Microsoft vereist een Microsoft 365 Copilot User Subscription License en rekent Cowork-gebruik vervolgens apart af via Copilot Credits. Het gepubliceerde pay-as-you-go-tarief is $0,01 per credit, terwijl elke taak credits kan verbruiken op basis van modelgebruik, contextopvraging, toolaanroepen en looptijd.
De relevante kosten zijn dus geen eenvoudige prijs per gebruiker en ook geen vaste prijs per prompt. Een lichte opdracht om een document op te stellen en een langdurige taak die organisatie-inhoud doorzoekt, vaardigheden aanroept, browsertaken uitvoert en een zwaarder model gebruikt, kunnen aanzienlijk verschillende kosten hebben.
Microsoft biedt in Cowork een /cost-opdracht die een geschat aantal credits toont voor de huidige taak en de resterende maandelijkse kredietruimte van de gebruiker. Het bedrijf benadrukt dat dit een schatting is, geen definitief factuurregister. Financiële afdelingen en IT-teams moeten voor afstemming daarom het Microsoft 365-beheercentrum en de werkelijke factuurgegevens gebruiken.
Microsoft biedt ook uitgavenlimieten, toewijzing op groepsniveau en gebruiksrapportage. Dat zijn geen optionele beheerspunten voor een breed uitgerolde agent. Ze vormen het financiële tegenwicht van de goedkeuringsvensters: de ene controle bepaalt of Cowork een actie mag uitvoeren, de andere of de organisatie wil blijven betalen voor het werk dat wordt gevraagd.
Een uitrol zonder budgetten, limieten per gebruikersgroep of duidelijke, goedgekeurde gebruikssituaties kan twee problemen tegelijk veroorzaken. Medewerkers kunnen gevoelige acties sneller uit handen geven dan hun beoordelingsgewoonten zich ontwikkelen, terwijl IT met een variabele rekening blijft zitten die groeit door langdurige, tool-intensieve workflows.
Wat IT-teams vóór brede uitrol moeten aanpassen
De waarschuwing van Microsoft wijst niet op een nieuw ontdekt beveiligingslek of een incident rond Cowork. Het is vooral een documentatie van het normale risico van een AI-systeem dat acties mag uitvoeren in bedrijfsdiensten. De praktische reactie is om Cowork te configureren en te beheren als een automatiseringsplatform, niet als een krachtiger chatvenster.
Voordat beheerders Cowork breed beschikbaar maken, moeten zij vastleggen welke gebruikers toegang krijgen, gebruikslimieten en waarschuwingen inschakelen en de eerste uitrol beperken tot workflows waarbij een mens de output snel kan controleren. Grote hoeveelheden externe communicatie, financiële handelingen, personele acties, gevoelige dossiers en beveiligingswijzigingen zijn geen geschikte eerste kandidaten voor onbeheerde of nauwelijks gecontroleerde agentgebruik.
Ook gebruikers hebben duidelijke instructies nodig: lees elk goedkeuringsvenster zorgvuldig, inclusief ontvangers en eventuele uitgebreide parameters; pauzeer taken als het plan afwijkt; en annuleer in plaats van goed te keuren wanneer een verzoek onbekende bestemmingen, onverwachte gegevens of handelingen buiten de oorspronkelijke opdracht bevat. Een vage opdracht is geen excuus om een vage actie te accepteren.
De goedkeuringen van Copilot Cowork zijn een belangrijke beveiliging, en Microsoft verdient krediet voor het feit dat die expliciet zijn gemaakt in plaats van verborgen achter één enkele toestemmingsmelding. Maar de eigen ondersteunende taal van het bedrijf is duidelijk over waar de verantwoordelijkheid terechtkomt. Cowork mag het werk doen; de medewerker die het goedkeurt, en de organisatie die het heeft ingeschakeld, dragen de gevolgen.
 Blackwell