 Eater
Een ernstig beveiligingslek in Acronis-back-upplug-ins voor cPanel, WHM en Plesk wordt volgens de leverancier al misbruikt bij beperkte, gerichte aanvallen. Er zijn inmiddels patches beschikbaar.
Belangrijkste punten
- Acronis heeft een ernstig Linux-privilege-escalationlek gepatcht, geregistreerd als CVE-2026-87886, in de back-upplug-ins voor cPanel en Plesk.
- Het lek heeft een score van 7,8 en stelt een gebruiker met lage rechten op een Linux-server in staat om hogere rechten te verkrijgen, zonder enige interactie van een andere gebruiker.
- Volgens Acronis is er sprake van misbruik in beperkte, gerichte aanvallen, gebaseerd op één melding van een mogelijk getroffen klant.
- De gefikste versies zijn: Acronis Backup plugin for cPanel & WHM 1.9.3 HF3 (1.9.3.1021) en Acronis Backup extension for Plesk 1.8.11 (1.8.11.638).
- Er zijn nog geen indicators of compromise of details over de vermoedelijke dader gedeeld.
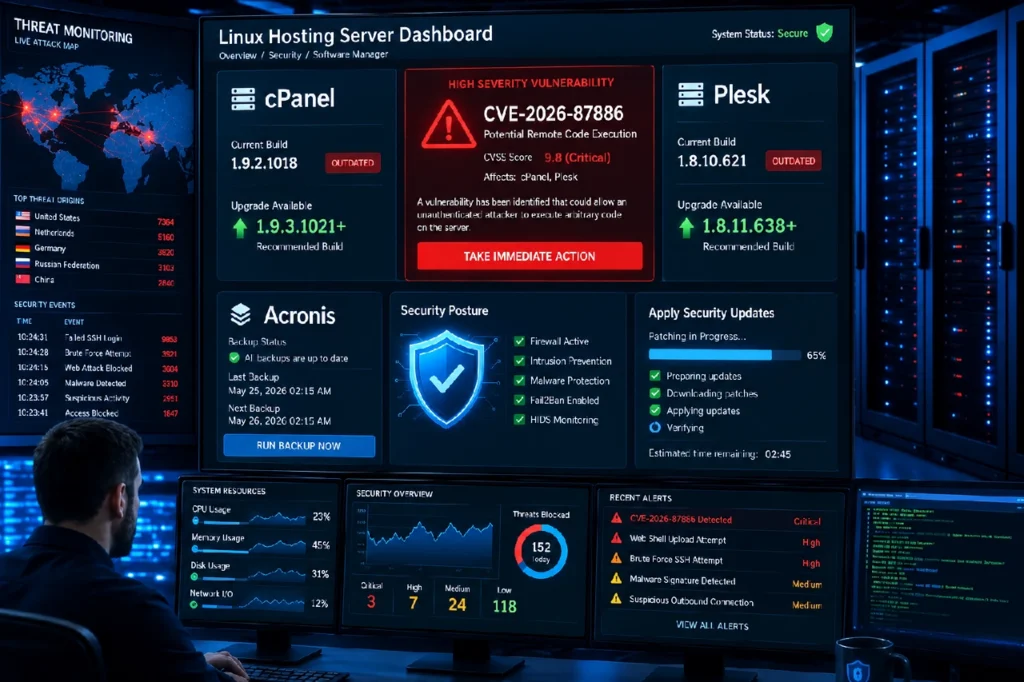
Acronis roept webhostingproviders op om een back-upadd-on te patchen die op Linux-servers al wordt misbruikt door een aanvaller.
Het probleem zit in de Acronis Backup-plugin voor cPanel en WebHost Manager, en in de bijbehorende extensie voor Plesk. Dit zijn de controlepanelen waarmee hostingbedrijven en serverbeheerders websites en databases beheren via een overzichtelijke klik-en-klaar-interface. De Acronis-add-on koppelt die panelen aan de infrastructuur van het bedrijf, zodat medewerkers websites, bestanden en complete hostingaccounts kunnen back-uppen en herstellen.
Het lek, geregistreerd als CVE-2026-87886 en beoordeeld met 7,8 op 10, is een lokaal privilege-escalatielek. Een gebruiker die al een laaggeprivilegieerd account op de server heeft, kan daarmee hogere rechten verkrijgen en vervolgens gevoelige gegevens lezen of wijzigen, zonder tussenkomst van een andere gebruiker. Acronis publiceerde afgelopen weekend een korte waarschuwing en heeft die deze week verder aangevuld.
Wordt het lek daadwerkelijk misbruikt?
Ja, maar met een slag om de arm. Acronis zegt dat het misbruik heeft vastgesteld “in beperkte, gerichte aanvallen” op de cPanel- en WHM-plugin. In een reactie aan BleepingComputer voegde het bedrijf daaraan toe dat dit gebaseerd is op één melding van een “mogelijk getroffen” klant. Dat is een dunne basis, dus het is verstandig om hier net zo voorzichtig mee om te gaan als de leverancier zelf doet.
Acronis heeft geen indicators of compromise gepubliceerd, heeft niet gezegd wanneer de activiteit begon en heeft geen specifieke groep of campagne genoemd. Er is dus geen attributie, zelfs niet een hint in die richting. Zie dit vooral als bevestigd misbruikvermogen, terwijl de intentie nog onduidelijk is.
Welke versies moeten worden gepatcht?
| Product | Kwetsbare versies | Opgelost in |
|---|---|---|
| Acronis Backup plugin for cPanel & WHM | ouder dan 1.9.3.1021 | 1.9.3 HF3 |
| Acronis Backup extension for Plesk | ouder dan 1.8.11.638 | 1.8.11 |
Acronis houdt diepere technische details voorlopig achter om beheerders de tijd te geven te patchen voordat een werkende exploit zich verder verspreidt. Dat is begrijpelijk. De plug-in draait op gedeelde hostinginfrastructuur, waar één server honderden klantensites kan bevatten.
Moet je je zorgen maken als jouw site op shared hosting draait?
Als je een kleine zakelijke website via een hostingprovider draait, hoef je dit niet zelf te patchen. Dat doet je host. Vraag hen in duidelijke bewoordingen of zij de Acronis Backup-plugin voor cPanel, WHM of Plesk gebruiken en of zij de hierboven genoemde gefikste versies al hebben geïnstalleerd. Een goede provider kan daar snel antwoord op geven.
Dit is het vierde privilege-escalatieverhaal over aan cPanel gerelateerde hostinginfrastructuur dat we sinds augustus hebben gemeld, na het cPanel EmailTrack root-write-lek dat we op 9 september beschreven. Dat patroon is de moeite waard om te volgen.
Het interessante aan dit verhaal is niet de CVSS-score. Het is dat back-upsoftware, precies het soort software dat je installeert om van een slechte dag te herstellen, de route is geworden waarlangs een aanvaller op een hostingserver omhoogklimt. Back-upsoftware draait uit ontwerp met verhoogde rechten, waardoor elk lokaal lek daarin al snel kan leiden tot volledige controle over de server. De komende maanden zal er waarschijnlijk meer aandacht komen voor back-upagents op Linux-hostingomgevingen.
 Girev
 TeJu