 Eater
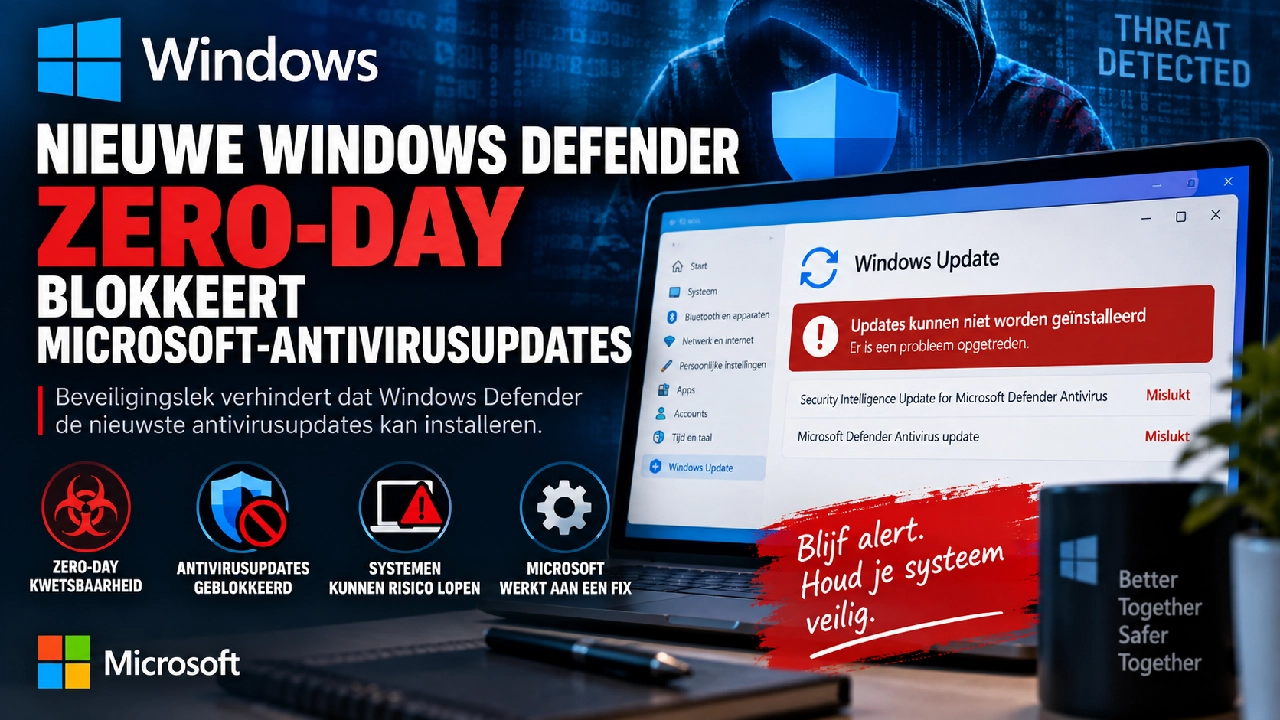
20-09 bracht beveiligingsonderzoeker Abdelhamid Naceri, ook bekend als Nightmare Eclipse, opnieuw een zero-day-exploit voor Microsoft Defender uit die antivirusupdates blokkeert.
Naceri noemde de aanval BigDiskBuster en zei dat deze lijkt op een eerdere Defender-zero-day, UnDefend, die hij in april uitbracht. Daarmee konden standaardgebruikers al definitie-updates blokkeren.
De beveiligingsonderzoeker voegde eraan toe dat BigDiskBuster werkt op alle ondersteunde Windows-versies en dat het programma op de achtergrond actief moet blijven om Defender-updates te blokkeren.
“Ik heb een grappige tool gemaakt die Defender volledig verhindert om updates uit te voeren, dus je zit vast aan je huidige versie zolang de tool op de achtergrond draait,” zei hij.
“Dit proof-of-concept lijkt op UnDefend. Het voorkomt dat Windows Defender platform- en signature-updates uitvoert. Het lijkt te werken op alle ondersteunde Windows-versies, maar de PoC is nog wat instabiel en moet opnieuw worden geschreven, maar je begrijpt het idee.”
Sinds april 2026 heeft Naceri bijna een dozijn zero-day-exploits uitgebracht als onderdeel van een lopend geschil met Microsoft over zijn vermeende onterechte ontslag in maart 2025.
Twee weken geleden bracht hij opnieuw een Defender-zero-day uit die SYSTEM-toegang verleent, bekend als ShieldCrash, kort nadat Microsoft de beveiligingsupdates van deze maand via Patch Tuesday had uitgerold.
Volgens Naceri omzeilt ShieldCrash een andere kwetsbaarheid in Defender, ShieldBreak, die een week eerder was gepatcht. Die kwetsbaarheid omzeilde zelf weer RoguePlanet, een andere Defender-fout die de beveiligingsonderzoeker in juni openbaar maakte en die Microsoft in juli heeft gepatcht.
De zero-day-exploits die Naceri dit jaar heeft uitgebracht, zijn onder andere LegacyHive, BlueHammer, RedSun, YellowKey, GreenPlasma, MiniPlasma en UnDefend. Deze richten zich op Microsoft Defender, BitLocker en andere Windows-onderdelen.
Microsoft reageerde aanvankelijk met waarschuwingen voor juridische stappen tegen iedereen die zich bezighoudt met “kwaadaardige activiteiten die echte schade veroorzaken” voor klanten van het bedrijf. Daardoor ontstond in de infosec-community de indruk dat Microsoft de beveiligingsonderzoeker rechtstreeks bedreigde.
Hoewel Microsoft inmiddels enkele van de door Naceri gemelde beveiligingslekken heeft opgelost, zoals de kwetsbaarheden ShieldBreak, RoguePlanet, YellowKey, GreenPlasma en MiniPlasma, zijn andere problemen nog altijd niet officieel gepatcht.
Een woordvoerder van Microsoft was niet direct bereikbaar voor commentaar.
 Blackwell